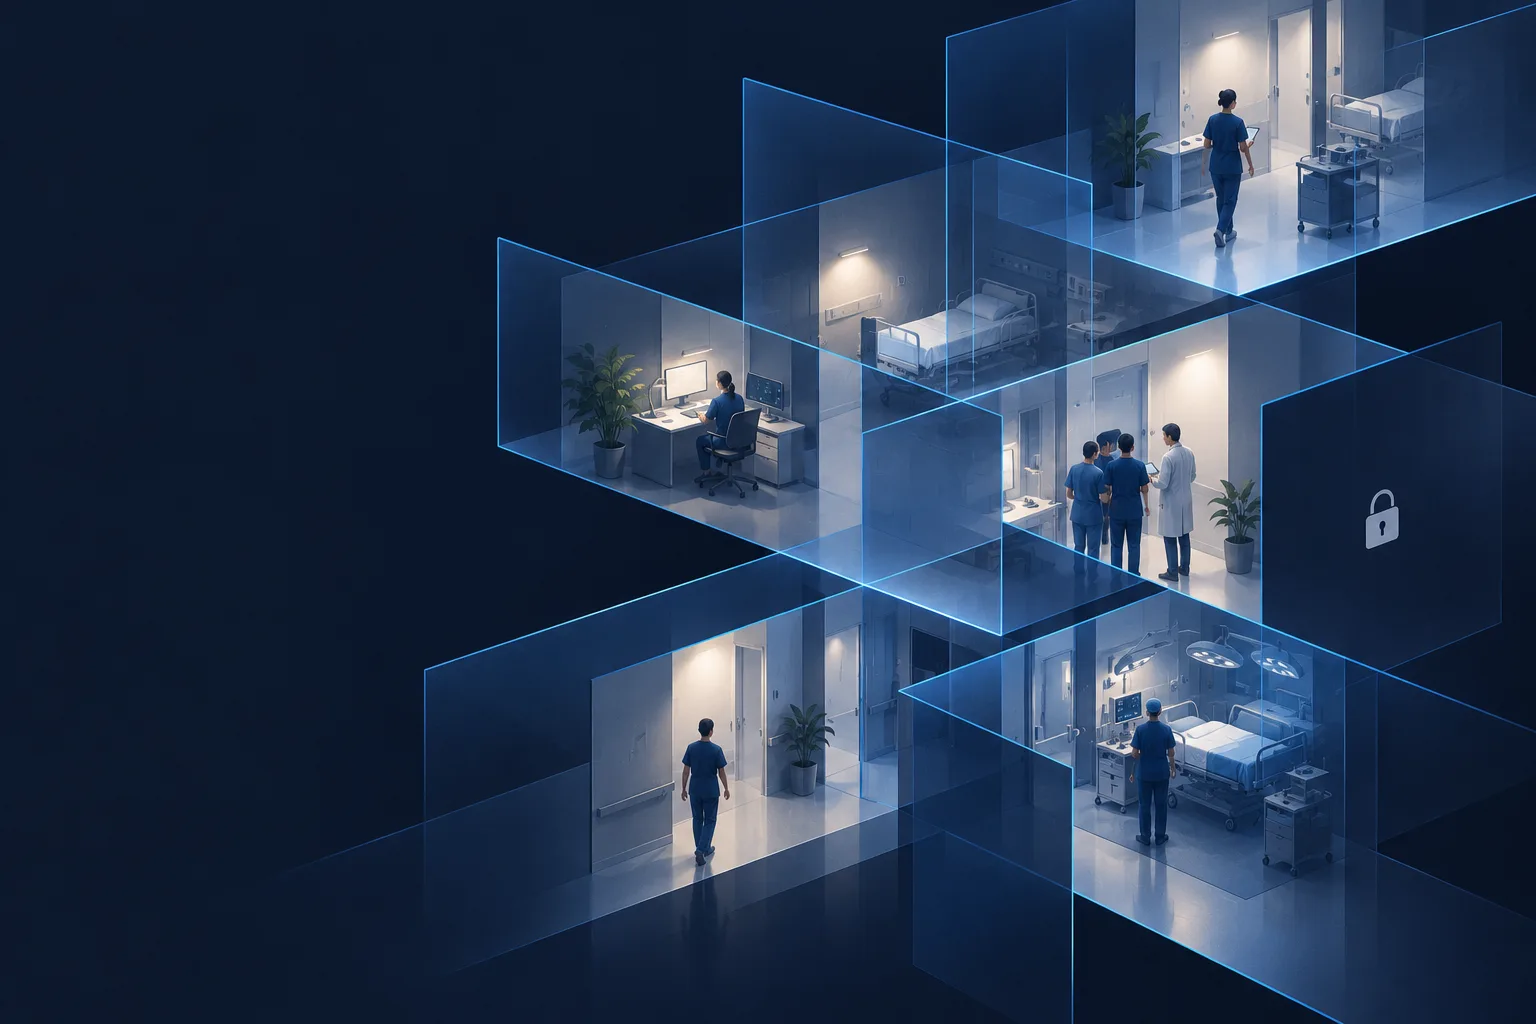
Izolacja danych na poziomie bazy (RLS)Mechanizm Row-Level Security w silniku PostgreSQL odseparowuje dane jednego szpitala od innego na poziomie samej bazy, nie tylko aplikacji. Zasada ta jest wymuszana przez bazę danych i stale weryfikowana automatycznymi testami.
Logowanie na nowym urządzeniu pod nadzoremPróba logowania z nierozpoznanej przeglądarki wymaga autoryzacji jednorazowym kodem wysłanym SMS-em lub e-mailem. System udostępnia listę aktywnych sesji, możliwość zapamiętania urządzenia na 30 dni oraz funkcję natychmiastowego wylogowania ze wszystkich stanowisk.
Szczegółowy rejestr dostępuDziennik operacji: każde logowanie, zmiana przypisanych ról oraz każde otwarcie karty pacjenta czy dokumentu medycznego są rejestrowane ze wskazaniem tożsamości użytkownika i dokładnego znacznika czasu.
Szyfrowane kopie zapasoweCodzienne kopie zapasowe bazy danych są szyfrowane kluczem AES-256 i przesyłane do zewnętrznego repozytorium w Warszawie, chronionego blokadą przed przypadkowym lub celowym usunięciem.
Przechowywanie dokumentacji w WarszawieZałączone przez pacjentów zdjęcia i pliki PDF są przechowywane w szyfrowanym magazynie obiektowym Google Cloud w regionie Warszawa (europe-central2), z dostępem przez krótkotrwałe, podpisane cyfrowo adresy URL.
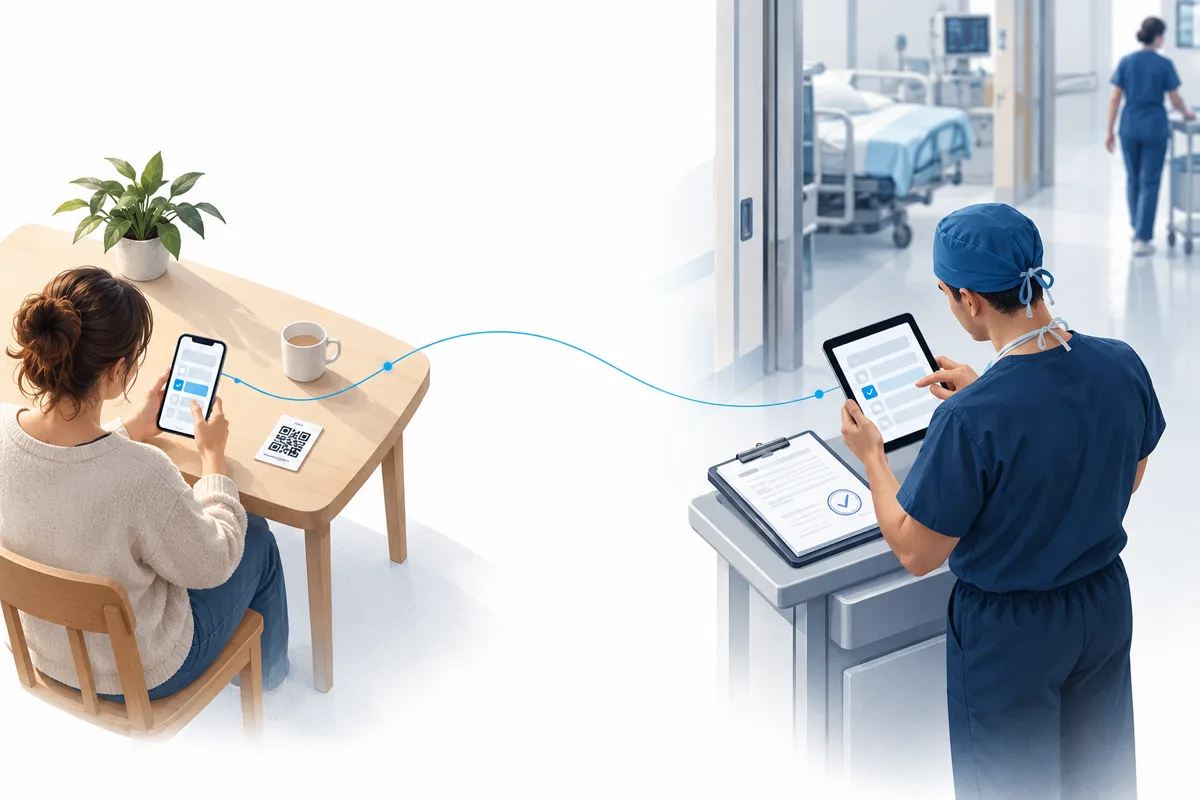
Prywatność formularzy bez identyfikatorówAdres internetowy kierujący pacjenta do ankiety przedzabiegowej zawiera wyłącznie kryptograficzny, nieprzejrzysty token dostępu. W samym linku nie występują żadne dane osobowe ani PESEL.
Higiena sesji roboczychAutomatyczne wygaszanie bezczynnej sesji po 15 minutach z wcześniejszym ostrzeżeniem na ekranie. Wymóg haseł o długości minimum 12 znaków, czasowa blokada konta po 10 nieudanych próbach logowania oraz opcjonalne logowanie przez Google.
Zgodność z RODO i dostępność cyfrowaTalliz występuje jako podmiot przetwarzający; polityka prywatności i procedura usuwania danych są publiczne. Interfejs zoptymalizowany pod kątem wytycznych WCAG 2.2 AA — pełna obsługa klawiaturą, czytelne kontrasty i komunikaty niezależne wyłącznie od koloru.